WPSplinter: Broadcomova greška iz starog koda ugrožava milijune routera
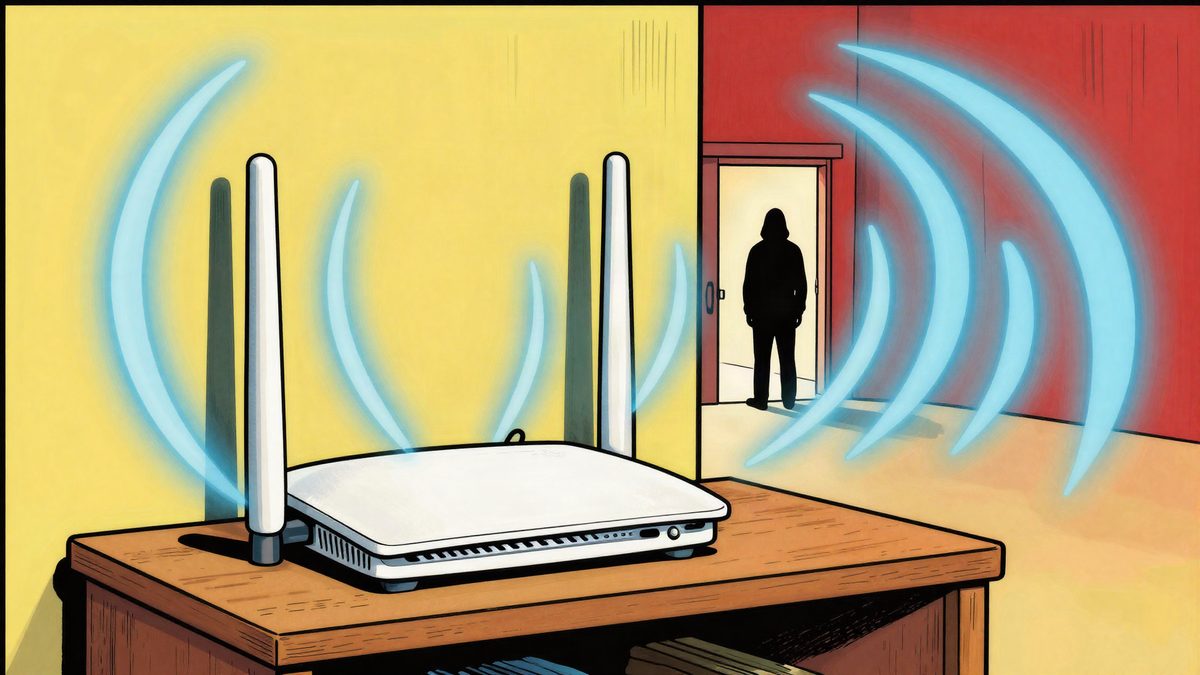
Istraživač Quentin Kaiser otkrio je ranjivost WPSplinter u starom Broadcomovu kodu za WPS. Napadač u dometu Wi-Fi signala može čitati memoriju routera ili na njemu izvršiti kod, bez lozinke i internetske veze. Prema Kaiserovoj procjeni, ranjivo bi moglo biti nekoliko stotina milijuna routera.
Sigurnosni istraživač Quentin Kaiser otkrio je ranjivost WPSplinter u starom Broadcomovu kodu koji se koristi u milijunima kućnih routera i internetskih gatewaya. Napadač koji se nalazi u dometu Wi-Fi signala može čitati memoriju uređaja ili na njemu izvršiti proizvoljan kod. Ne treba mu lozinka mreže, a ne mora ni dovršiti postupak povezivanja preko WPS-a, funkcije koja omogućuje spajanje uređaja pritiskom na tipku na routeru. Kaiser je o tome govorio 16. listopada na konferenciji Hexacon u Parizu. Prema njegovoj procjeni, u svijetu bi moglo biti ranjivo nekoliko stotina milijuna routera.
Demonstracija na uređajima belgijskih providera
Kaiser je exploit pokazao na opremi belgijskih providera. Na gatewayu Askey TCG3000, koji isporučuje Orange Belgium, izvukao je Wi-Fi ključ iz trajne memorije uređaja, poslao ga bežičnim putem i potom se spojio na mrežu. Na uređaju Proximus BBOX3V+ proizvođača Sagemcom dobio je udaljeni pristup shellu routera. Napadač pritom nije koristio internetsku vezu. Kaiser navodi da je napad moguć i na većoj udaljenosti, sve dok postoji radijski signal.
Ranjivost se nalazi u Broadcomovoj implementaciji WPS-a. Nije povezana s poznatom slabošću WPS PIN-a o kojoj se mnogo pisalo početkom 2010-ih.
Broadcom je za grešku znao od 2018.
Prema Kaiseru, Broadcom je za grešku znao još 2018. Tvrtka je izjavila da je ranjivi kod ispravila i uputila ga na proizvođače krajnjih uređaja. Kaiser smatra da tadašnji popravak nije bio potpun. Broadcom je također odbio zatražiti CVE oznaku, standardni broj za evidentiranje i praćenje ranjivosti, uz obrazloženje da je kod zastario i da mu je istekla podrška. Bez te oznake informacija možda nije stigla u sustave obavještavanja i ažuriranja koje koriste proizvođači routera i provideri.
Kaiser je ranjivost potvrdio na uređajima tri od četiri najveća belgijska providera: Proximusa, Orangea i VOO-a. Među potencijalno pogođenom opremom navodi i modele tvrtki Cisco, TP-Link, Netgear, Nokia, ZTE i Zyxel. Objavljeni popis smatra nepotpunim.
Što korisnici mogu napraviti
Promjena lozinke Wi-Fi mreže ne uklanja rizik, jer se napad odvija prije prijave u mrežu. Isključivanje WPS-a može smanjiti opasnost, ali prema Kaiserovu upozorenju ne znači da je ranjivi kod isključen. Kao pouzdaniju mjeru preporučuje isključiti Wi-Fi na gatewayu providera, prebaciti ga u bridge mode i koristiti vlastiti router s aktualnim firmwareom. Za provjeru opreme Kaiser je na GitHubu objavio skriptu koja otkriva ranjivost.
Izvor: iXBT
Povezani članci
 Android ranjivost: posebna WAP Push SMS poruka može prekinuti pozive i srušiti mobilnu mrežu30. listopada 2026.
 OpenAI: tisuće AI agenata analizirale podatke milijuna moždanih stanica miša u 32 minute22. listopada 2026.
 PHP 8.2.35 ispravlja dvije kritične ranjivosti koje omogućuju udaljeno izvršavanje koda21. listopada 2026.